

- ¿Qué es SSDLC?
SSDLC corresponde a Secure Software Development Life Cycle, es decir, un ciclo de vida de desarrollo de software seguro que integra la seguridad en el ciclo de vida del desarrollo del software desde el inicio hasta el mantenimiento. A diferencia del SDLC tradicional, SSDLC incorpora controles y pruebas de seguridad en cada etapa para evitar vulnerabilidades costosas y riesgos a futuro.
- ¿Qué significa SDLC y cómo se relaciona con SSDLC?
SDLC que es se refiere al Software Development Life Cycle, un proceso SDLC estructurado para planificar, diseñar, desarrollar, probar e implementar software. El SSDLC añade a este proceso un enfoque especializado en seguridad, integrando prácticas de protección y evaluación de riesgos durante todas las fases del desarrollo.
- ¿Qué importancia tiene la seguridad en el ciclo de vida de desarrollo de software?
La seguridad en el ciclo de vida de desarrollo del software es crucial porque permite abordar problemas de seguridad desde el principio, reduciendo la probabilidad de que se introduzcan vulnerabilidades en versiones de producción y evitando correcciones costosas más adelante.
- ¿Cuáles son las fases principales de un SSDLC?
En un SSDLC bien implementado se integran controles de seguridad en todas las etapas estándar de SDLC, como:
- Planificación y análisis de requisitos, donde se identifican los riesgos y requisitos de seguridad.
- Diseño seguro, que contempla modelos resistentes ante amenazas.
- Desarrollo seguro, aplicando buenas prácticas de codificación.
- Pruebas de seguridad, como análisis estático y dinámico para detectar fallos.
- Implementación y mantenimiento, con monitorización continua y actualizaciones de seguridad.
- ¿Qué beneficios aporta implementar un SSDLC?
Adoptar un SSDLC mejora significativamente la calidad y la protección de las aplicaciones, porque:
- Reduce la exposición a amenazas y errores críticos.
- Permite detectar y mitigar vulnerabilidades desde fases tempranas.
- Optimiza tiempo y costo evitando retrabajos tardíos.
- Mejora la confianza de usuarios finales y la reputación de la empresa.
- ¿Cómo se protege la seguridad en el ciclo de vida de desarrollo del software?
La seguridad se protege en un SSDLC mediante:
- Análisis de amenazas desde el diseño.
- Uso de prácticas de codificación segura.
- Escaneos automáticos y pruebas manuales.
- Controles criptográficos y revisiones constantes.
Estas acciones aseguran que cada componente del software cumpla con altos estándares de protección.
- ¿Cuál es la diferencia entre SDLC y SSDLC en términos de seguridad?
Mientras que SDLC se centra principalmente en la entrega funcional del software, el SSDLC (también llamado SDLC security) incorpora controles de seguridad en todas las fases. En otras palabras, un SDLC tradicional puede tratar la seguridad al final, mientras que un SSDLC lo hace de forma proactiva y continua.
- ¿Qué significa implementar un ciclo de vida de desarrollo de software seguro?
Implementar un ciclo de vida de desarrollo de software seguro implica diseñar e incorporar prácticas de seguridad desde los requisitos hasta el mantenimiento, con el objetivo de reducir el riesgo de vulnerabilidades y reforzar la protección de los datos y procesos de la aplicación.
- ¿Por qué es fundamental integrar seguridad en cada etapa del desarrollo?
Integrar seguridad en desarrollo de software desde el principio aumenta la resiliencia de los sistemas y reduce exponencialmente la probabilidad de fallos en producción. Esto se logra mediante revisiones de código, pruebas continuas y controles automatizados que detectan problemas antes de que se conviertan en vulnerabilidades explotables.
- ¿Cómo ayuda SSDLC a la ciberseguridad general de una organización?
Un SSDLC fortalece la estrategia global de ciberseguridad al asegurar que cada producto de software que la organización produce se evalúe y proteja contra amenazas desde la fase inicial. Esto genera un entorno robusto y resguardado frente a ataques cibernéticos y reduce el impacto de vulnerabilidades explotables.
¿Qué es el SDLC?
El SDLC, o Software Development Life Cycle, es el proceso que estructura todas las etapas necesarias para crear, desplegar y mantener software. Incluye actividades como planificación, análisis de requisitos, diseño, desarrollo, pruebas, despliegue y mantenimiento.
Su objetivo es mejorar la calidad del producto, organizar los recursos, controlar tiempos y costes y reducir errores durante el desarrollo. Sin embargo, en su enfoque más tradicional, la seguridad puede abordarse solo en determinadas fases o concentrarse en las comprobaciones finales.
Por este motivo surge el SSDLC, una evolución del SDLC que incorpora requisitos, controles y pruebas de seguridad en cada etapa del proceso.
¿Qué es el SSDLC?
El SSDLC, o Secure Software Development Life Cycle, adapta el ciclo de desarrollo tradicional para que la seguridad forme parte de todo el proyecto.
Esto implica definir requisitos de seguridad desde la planificación, analizar amenazas durante el diseño, aplicar prácticas de desarrollo seguro, automatizar controles y mantener una monitorización continua después del despliegue.
De esta forma, las vulnerabilidades pueden detectarse antes, cuando todavía son más sencillas y menos costosas de corregir.
SSDLC vs. SDLC
La principal diferencia entre SDLC y SSDLC está en el papel que ocupa la seguridad dentro del proceso de desarrollo.
En el SDLC, el objetivo principal es crear software funcional, estable y alineado con los requisitos del proyecto. La seguridad puede revisarse durante las pruebas o antes del despliegue, pero no siempre se integra de forma estructurada desde las primeras fases.
En el SSDLC, en cambio, la seguridad está presente desde el inicio. Los requisitos de protección se definen durante la planificación, las amenazas se analizan en el diseño y el código, las dependencias y las configuraciones se revisan durante todo el desarrollo.
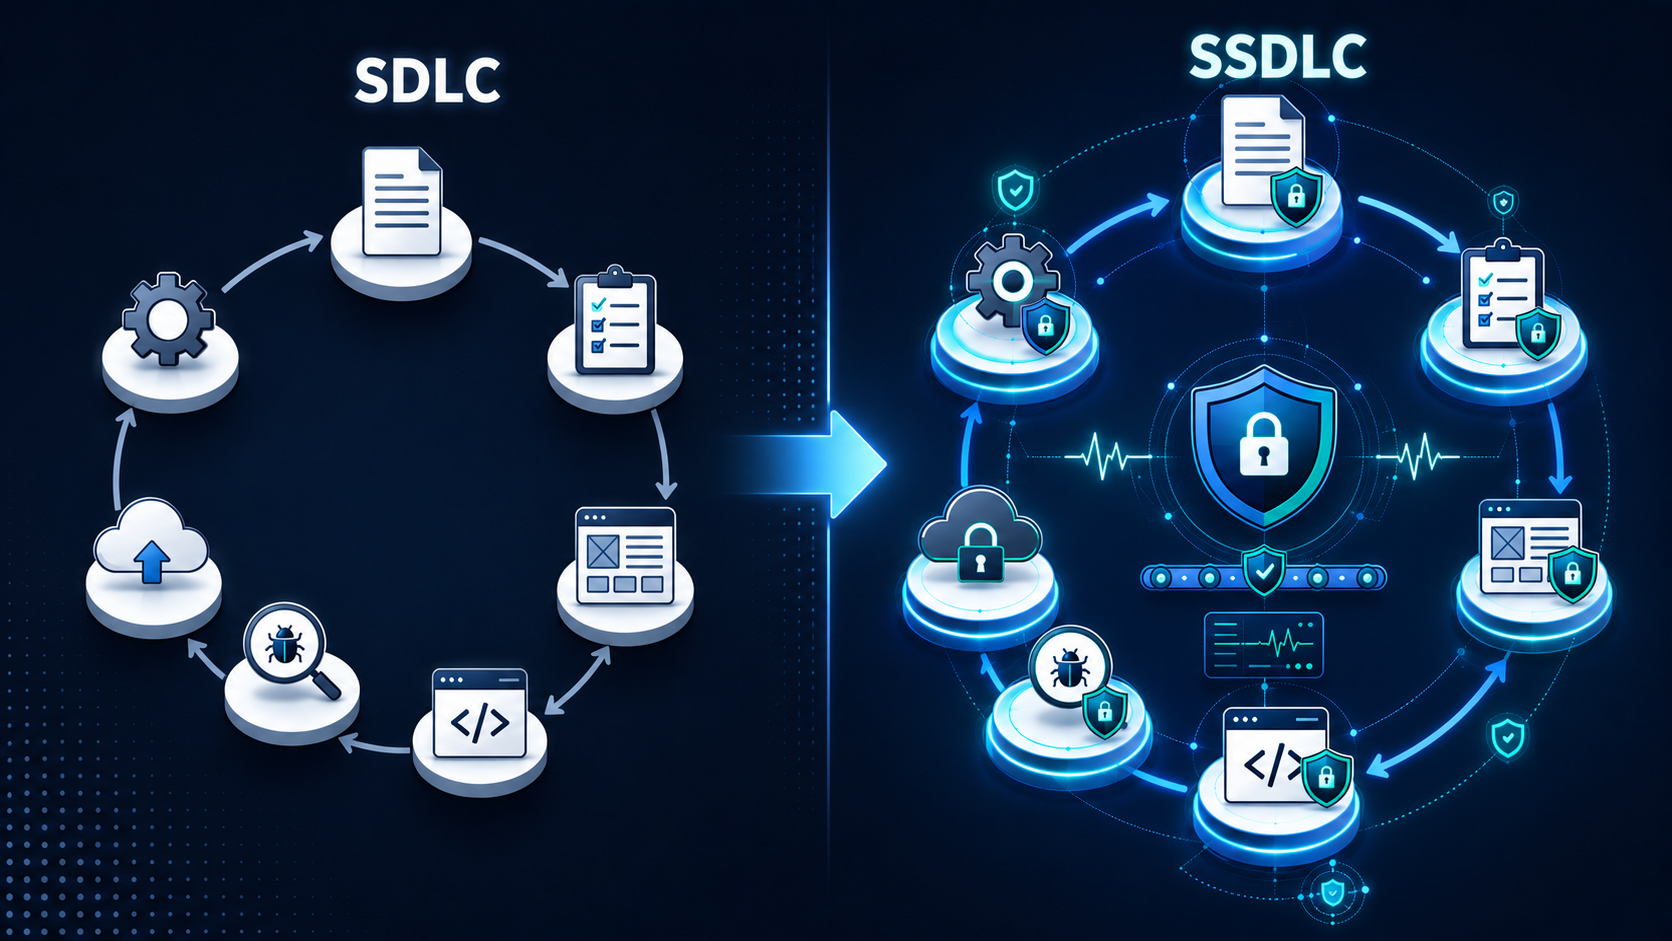
El SSDLC no sustituye al SDLC, sino que lo amplía y lo refuerza, convirtiendo la seguridad en un elemento transversal de todo el proceso de desarrollo.
Fases del ciclo de vida del desarrollo de software seguro (SSDLC)
Adoptar un enfoque de SSDLC implica integrar la seguridad en cada etapa del ciclo de vida del software. Este enfoque no solo optimiza la seguridad, sino que también asegura la eficiencia en el desarrollo del producto.
Dentro de una estrategia de DevSecOps, el SSDLC permite que la seguridad deje de ser una revisión puntual al final del proyecto y pase a formar parte de todo el proceso de diseño, desarrollo, pruebas y despliegue.
Las fases clave son:
Pruebas de seguridad en páginas web y aplicaciones
La seguridad de tus aplicaciones y sitios web es fundamental para prevenir brechas de seguridad y proteger la información sensible de tus usuarios. Con nuestras pruebas de seguridad especializadas, te ayudamos a asegurar que tu plataforma esté completamente blindada contra amenazas.
- Análisis estático:
Examinamos el código fuente en profundidad antes de su ejecución para detectar errores y vulnerabilidades desde la fase inicial del desarrollo, evitando posibles fallos críticos y mejorando la calidad del software.
- Análisis dinámico:
Evaluamos la seguridad de tu aplicación en tiempo real, identificando vulnerabilidades que podrían surgir durante su ejecución mediante simulaciones de escenarios reales de uso.
- Pruebas de penetración:
Realizamos ataques simulados controlados para medir la resistencia de tu sistema frente a amenazas reales, asegurando que tu infraestructura esté preparada para defenderse de posibles ciberataques.
Utilizamos herramientas avanzadas y las mejores metodologías para detectar fallos de seguridad que podrían poner en riesgo tus datos. Nuestro objetivo es garantizar que tus aplicaciones sean 100% seguras, desde el primer día.
Para reforzar esta protección de forma continua, contar con un servicio de gestión de vulnerabilidades ayuda a identificar, priorizar y corregir riesgos antes de que puedan afectar a la seguridad de tus aplicaciones.
Protección de datos y seguridad de aplicaciones
La protección de datos sensibles y la seguridad de tus aplicaciones son fundamentales para mantener la confianza de tus usuarios y garantizar la continuidad de tu negocio. En nuestro servicio, nos comprometemos a brindarte una protección total mediante un enfoque integral que abarca todos los aspectos clave de la seguridad digital, asegurando que tu información esté siempre resguardada.
- Seguridad de datos:
Implementamos tecnologías de vanguardia y medidas de protección avanzadas para garantizar que la información confidencial de tus usuarios y clientes permanezca segura y fuera del alcance de accesos no autorizados.
- Mitigación de riesgos:
Realizamos un análisis exhaustivo de tus aplicaciones para identificar posibles vulnerabilidades y fortalecerlas, reduciendo significativamente los riesgos asociados a sistemas menos seguros y garantizando un entorno confiable.
- Controles de seguridad personalizados:
Desarrollamos e implementamos soluciones a medida que refuerzan la protección de tus aplicaciones, asegurando que cumplan con los más altos estándares de seguridad y se mantengan actualizadas frente a nuevas amenazas.
Además, integrar estas medidas en procesos de integración continua permite automatizar validaciones, pruebas de seguridad y controles de calidad en cada cambio de código, reduciendo errores y acelerando entregas seguras.
Con nuestra experiencia, herramientas especializadas y un enfoque proactivo en ciberseguridad, tus datos y aplicaciones estarán protegidos frente a las amenazas más sofisticadas, permitiéndote operar con tranquilidad y confianza.
Para consolidar esta cultura de seguridad dentro de los equipos técnicos, los programas de Security Champions ayudan a promover buenas prácticas, mejorar la colaboración entre desarrollo y seguridad, y reforzar la protección desde el origen.
Preguntas Frecuentes sobre SSDCL
También te puede interesar
Solicita más información
Si necesitas contactar con nosotros, puedes rellenar el formulario a continuación. Nos pondremos en contacto contigo lo antes posible.
Contáctanos
Para preguntas, asistencia técnica u oportunidades de colaboración a través de la información de contacto facilitada.
 681 286 002
 [email protected]
C. de Santa Leonor, 65, Edificio C Planta 4,
San Blas-Canillejas, 28037 Madrid