
Auditorías de infraestructuras
¿Qué es el Blue Team? Funciones, herramientas y beneficios
La seguridad en tecnologías de la información es hoy más crítica que nunca. Las empresas dependen de sistemas, redes y aplicaciones para almacenar datos, gestionar operaciones y mantener la continuidad del negocio. Esta dependencia también aumenta la exposición ante ciberataques, accesos no autorizados y brechas de seguridad.
En este contexto, contar con equipos especializados como Blue Team, Red Team o Purple Team es fundamental para evaluar, proteger y mejorar la postura de ciberseguridad de una organización.
En este artículo explicamos qué es el Blue Team en ciberseguridad, cuáles son sus funciones, qué herramientas utiliza y por qué se ha convertido en una pieza clave dentro del SOC, o Security Operations Center, de muchas empresas.
¿Qué es el Blue Team?
El Blue Team en ciberseguridad es el equipo encargado de proteger, monitorizar, detectar y responder ante amenazas dentro de una organización. Su misión principal es mantener seguros los sistemas, reducir el riesgo de incidentes y mejorar la capacidad defensiva de la empresa.
A diferencia del Red Team, que simula ataques para poner a prueba las defensas, el Blue Team trabaja desde el lado defensivo. Su objetivo es anticiparse a posibles amenazas, detectar comportamientos anómalos, responder ante incidentes y reforzar continuamente la seguridad de la infraestructura digital.
En otras palabras, el Blue Team es la línea de defensa que ayuda a una organización a proteger sus activos críticos y mantener la continuidad del negocio.
Funciones clave del Blue Team
El trabajo del Blue Team abarca diferentes tareas orientadas a la protección continua de la infraestructura tecnológica. Sus funciones combinan prevención, detección, respuesta y mejora continua.
| Función | Descripción |
| Monitorización continua | Supervisa redes, servidores, endpoints y sistemas para detectar comportamientos sospechosos o intentos de intrusión. |
| Gestión de incidentes | Detecta, contiene, erradica y ayuda a recuperar la operatividad tras un incidente de seguridad. |
| Revisión de políticas de seguridad | Actualiza controles, procedimientos y políticas para adaptarlos a nuevas amenazas y requisitos normativos. |
| Evaluación de vulnerabilidades | Identifica debilidades en sistemas, configuraciones, accesos o aplicaciones antes de que puedan ser explotadas. |
| Análisis de logs y alertas | Revisa eventos de seguridad para detectar patrones anómalos y priorizar posibles amenazas. |
| Colaboración con Red Team | Trabaja con equipos ofensivos para aprender de simulaciones de ataque y mejorar la capacidad defensiva. |
| Mejora continua | Evalúa resultados, optimiza procesos y refuerza la estrategia de seguridad con base en evidencias. |
Estas funciones pueden complementarse con auditorías de infraestructuras, que permiten revisar el estado de seguridad de redes, sistemas, configuraciones y activos críticos.
Herramientas habituales del Blue Team
El Blue Team utiliza herramientas tecnológicas y metodologías de análisis para proteger la información corporativa y detectar amenazas en tiempo real.
| Categoría | Herramientas o tecnologías | Función principal |
| SIEM y análisis de logs | Splunk, ELK Stack, IBM QRadar | Correlación de eventos, alertas y análisis de seguridad. |
| IDS/IPS | Snort, Suricata, Zeek | Detección y prevención de intrusiones en red. |
| Firewalls | Palo Alto, Fortinet, Cisco ASA | Control del tráfico y protección frente a accesos no autorizados. |
| Antivirus y EDR | CrowdStrike, SentinelOne, Bitdefender | Protección frente a malware, ransomware y ataques avanzados. |
| Control de acceso y VPN | OpenVPN, Zscaler, soluciones Zero Trust | Acceso seguro a recursos corporativos. |
| Gestión de vulnerabilidades | Nessus, Qualys, OpenVAS | Identificación y priorización de debilidades técnicas. |
Las herramientas son importantes, pero no sustituyen el criterio del equipo de seguridad. El valor del Blue Team está en interpretar señales, priorizar alertas, responder con rapidez y mejorar los controles defensivos de forma continua.
¿Qué es una evaluación Blue Team?
Una evaluación Blue Team analiza la capacidad defensiva real de una organización. No se limita a comprobar si existen herramientas instaladas, sino que revisa si la empresa puede detectar, investigar y responder ante amenazas de forma eficaz.
Este tipo de evaluación puede revisar aspectos como:
- Calidad de las alertas generadas.
- Cobertura de monitorización.
- Revisión de logs y eventos.
- Tiempos de detección y respuesta.
- Procedimientos de gestión de incidentes.
- Coordinación entre equipos técnicos.
- Capacidad para contener y recuperar sistemas.
- Mejoras aplicadas tras ejercicios de ataque simulado.
Cuando una organización quiere comprobar si sus defensas funcionan ante escenarios reales, la evaluación Blue Team puede complementarse con ejercicios de pentesting o simulaciones Red Team.
Beneficios de un Blue Team sólido
Un Blue Team bien estructurado aporta estabilidad, visibilidad y capacidad de respuesta frente a ciberamenazas. Su trabajo permite reducir riesgos y mejorar la seguridad de la empresa de forma continua.
| Beneficio | Impacto en la empresa |
| Reducción de riesgos | Ayuda a prevenir brechas, accesos no autorizados e interrupciones del servicio. |
| Detección temprana | Permite identificar actividad sospechosa antes de que el incidente escale. |
| Respuesta más rápida | Mejora la capacidad para contener, investigar y resolver incidentes. |
| Cumplimiento normativo | Facilita la alineación con estándares como ISO 27001, GDPR, ENS, NIS2 o NIST. |
| Continuidad del negocio | Reduce el impacto operativo de incidentes críticos. |
| Confianza y reputación | Refuerza la credibilidad ante clientes, socios y proveedores. |
Además, un Blue Team maduro contribuye directamente a la resiliencia en ciberseguridad, ya que ayuda a la organización a resistir, responder y recuperarse ante incidentes.
El papel del Blue Team dentro del SOC
El SOC, o Security Operations Center, es el centro desde el que se monitoriza y gestiona la seguridad digital de una organización. Dentro de este entorno, el Blue Team trabaja de forma continua para detectar amenazas, analizar alertas y coordinar la respuesta ante incidentes.
Su función dentro del SOC es clave porque conecta tecnología, procesos y personas. El equipo no solo revisa alertas, también investiga eventos, prioriza riesgos, genera reportes y propone mejoras para reforzar la defensa.
Junto al Blue Team, en un SOC pueden participar otros perfiles especializados:
- Analistas de seguridad, que supervisan la actividad en redes, sistemas y endpoints.
- Equipos de Threat Intelligence, que analizan amenazas emergentes y tácticas de atacantes.
- Equipos de respuesta a incidentes, responsables de contener y erradicar ataques.
- Responsables de cumplimiento, que verifican la alineación con normativas y políticas internas.
El trabajo conjunto de estos perfiles permite una defensa más coordinada y proactiva frente a las ciberamenazas actuales.
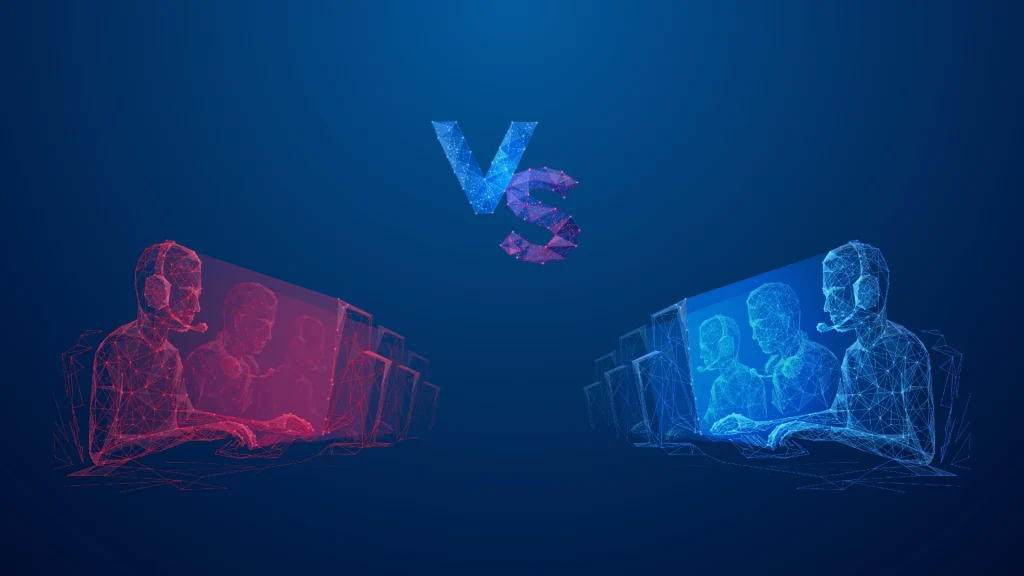
Blue Team vs Red Team vs Purple Team
Dentro de la ciberseguridad existen diferentes equipos con funciones complementarias. Los más conocidos son Red Team, Blue Team y Purple Team.
| Equipo | Enfoque | Objetivo principal |
| Red Team | Ofensivo | Simula ataques reales para evaluar la efectividad de las defensas. |
| Blue Team | Defensivo | Protege, monitoriza, detecta y responde ante amenazas. |
| Purple Team | Colaborativo | Une el trabajo de Red Team y Blue Team para mejorar detección, respuesta y aprendizaje. |
El Red Team y el Blue Team no son equipos opuestos, sino complementarios. El Red Team pone a prueba las defensas mediante ataques simulados, mientras el Blue Team utiliza esos aprendizajes para mejorar la detección, la respuesta y los controles de seguridad.
El Purple Team facilita esa colaboración y convierte cada ejercicio en una oportunidad de mejora para toda la organización.
¿Cuándo necesita una empresa un Blue Team?
Una empresa puede necesitar capacidades Blue Team cuando su infraestructura digital es crítica para la actividad del negocio o cuando gestiona información sensible.
Algunas situaciones habituales son:
- La empresa necesita monitorización continua.
- Gestiona datos personales, financieros, sanitarios o estratégicos.
- Tiene sistemas críticos o servicios expuestos a Internet.
- Debe cumplir requisitos normativos o contractuales.
- Ha sufrido incidentes de seguridad previos.
- Quiere mejorar sus tiempos de detección y respuesta.
- Necesita reforzar su SOC o externalizar capacidades defensivas.
También es recomendable combinar el trabajo del Blue Team con metodologías preventivas como el Threat modeling, que permite anticipar amenazas desde el diseño de sistemas, aplicaciones o arquitecturas.
Refuerza la defensa de tu empresa con un Blue Team eficaz
El Blue Team en ciberseguridad es una pieza clave para proteger los activos críticos de una organización, detectar amenazas y responder ante incidentes antes de que impacten en el negocio.
En Ciberso ayudamos a las empresas a mejorar su capacidad defensiva mediante auditorías, evaluaciones de seguridad, servicios de pentesting, Threat Modeling y estrategias de resiliencia en ciberseguridad.
Contar con una defensa preparada permite reducir riesgos, mejorar la respuesta ante amenazas y construir una organización más segura frente a los ciberataques actuales. Contáctanos y fortalece hoy mismo la seguridad de tu empresa frente a las amenazas del mañana.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.