
Devsecops
¿Qué es el SDLC y cómo evoluciona hacia el SSDLC?
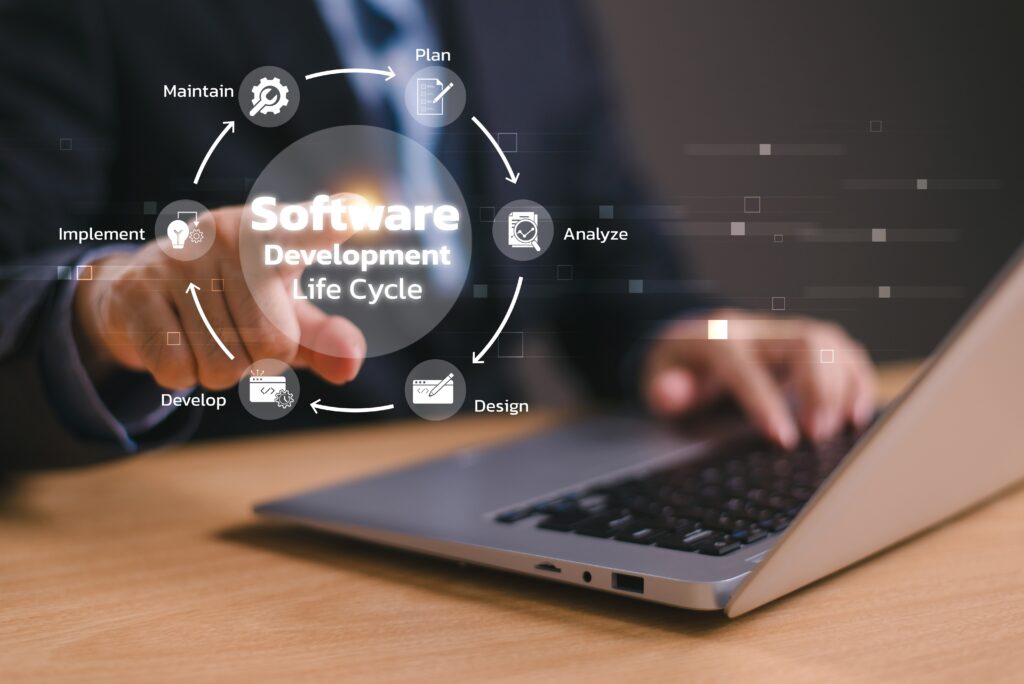
El SDLC, siglas de Software Development Life Cycle, es el proceso que organiza el desarrollo de un software desde la idea inicial hasta su mantenimiento. Su finalidad es ayudar a los equipos a planificar mejor, definir requisitos, controlar recursos y reducir errores antes de que la aplicación llegue a producción. Cuando la seguridad se incorpora de forma transversal en todas esas etapas, el modelo evoluciona hacia el SSDLC, o Secure Software Development Life Cycle. En este enfoque, la seguridad deja de ser una comprobación final y pasa a formar parte del proyecto desde el principio.
¿Qué es el SDLC (Software Development Life Cycle)?
El SDLC es un marco de trabajo que divide el desarrollo de software en distintas fases conectadas entre sí. Cada etapa tiene un objetivo concreto y genera la información necesaria para avanzar a la siguiente.
Su aplicación permite que desarrolladores, responsables de proyecto, equipos de negocio y profesionales de operaciones trabajen con una hoja de ruta común.
Entre sus principales objetivos se encuentran:
- Definir con claridad el alcance del proyecto.
- Organizar recursos, tareas y responsabilidades.
- Controlar tiempos y costes.
- Detectar errores antes del lanzamiento.
- Mejorar la calidad del producto.
- Facilitar el mantenimiento y la evolución del software.
Fases del SDLC
Las fases del SDLC pueden ejecutarse de forma secuencial, iterativa o continua, según la metodología elegida. En cualquier caso, el recorrido habitual es el siguiente:
| Fase | Qué se hace | Resultado |
| Planificación | Se definen los objetivos, el alcance, los recursos, el presupuesto, los plazos y los principales riesgos. | Plan inicial del proyecto y estimación de viabilidad. |
| Análisis de requisitos | Se recopilan las necesidades del negocio, los usuarios y los sistemas relacionados. | Documento de requisitos funcionales y no funcionales. |
| Diseño | Se establece la arquitectura, la base de datos, las interfaces, los componentes y las integraciones. | Diseño técnico que servirá de guía al desarrollo. |
| Desarrollo | Los programadores escriben el código, crean las funcionalidades y realizan revisiones técnicas. | Primera versión funcional del software. |
| Pruebas | Se comprueba el funcionamiento, la integración, el rendimiento y la calidad de la aplicación. | Errores identificados y versión validada. |
| Despliegue | El software se publica en el entorno de producción, de forma completa o progresiva. | Aplicación disponible para los usuarios. |
| Mantenimiento | Se corrigen incidencias, se actualizan dependencias y se incorporan mejoras. | Software estable, actualizado y adaptado a nuevas necesidades. |
¿Qué es el SSDLC (Secure Software Development Life Cycle)?
El SSDLC es una evolución del SDLC que integra la seguridad durante todo el ciclo de vida del software.
No sustituye al modelo tradicional, sino que añade requisitos, controles y actividades específicas para prevenir vulnerabilidades desde la planificación hasta el mantenimiento.
Este enfoque surge porque revisar la seguridad únicamente al final del proyecto suele resultar insuficiente. Una vulnerabilidad detectada cuando la aplicación ya está terminada puede ser más compleja y costosa de corregir que un problema identificado durante el diseño o el desarrollo.
Además, las aplicaciones actuales dependen de APIs, servicios cloud, bibliotecas externas, contenedores e infraestructura como código. Esto amplía la superficie de ataque y obliga a revisar no solo el código, sino también las dependencias, las configuraciones y los entornos.
Fases del SSDLC
Las fases del SSDLC mantienen la estructura del ciclo tradicional, pero incorporan controles de seguridad específicos en cada etapa.
| Fase | Controles de seguridad | Objetivo |
| Planificación con requisitos de seguridad | Identificación de datos sensibles, riesgos, obligaciones normativas y requisitos de autenticación, cifrado o privacidad. | Definir desde el inicio qué debe protegerse y con qué nivel de seguridad. |
| Diseño seguro | Modelado de amenazas, revisión de flujos de datos, mínimo privilegio y defensa en profundidad. | Detectar riesgos de arquitectura antes de escribir el código. |
| Desarrollo seguro | Estándares de codificación, revisión de código, validación de entradas y control de dependencias. | Evitar que las vulnerabilidades se introduzcan durante la programación. |
| Pruebas de seguridad | SAST, DAST, SCA, pruebas manuales y validación de configuraciones. | Encontrar vulnerabilidades antes del despliegue. |
| Despliegue seguro | Revisión de permisos, secretos, certificados, contenedores e infraestructura. | Evitar que una configuración insegura llegue a producción. |
| Monitorización y mantenimiento continuo | Aplicación de parches, revisión de alertas, actualización de componentes y respuesta ante incidentes. | Mantener el nivel de seguridad después del lanzamiento. |
Beneficios de implementar un SSDLC
La principal ventaja del SSDLC es que permite encontrar los problemas cuando todavía son más sencillos de resolver. Esto reduce el riesgo de que una vulnerabilidad llegue a producción y afecte a usuarios, datos o servicios.
| Beneficio | Impacto |
| Reducción de vulnerabilidades | Se previenen y detectan más fallos antes del lanzamiento. |
| Detección temprana | Los problemas se localizan durante el diseño o el desarrollo, no al final. |
| Cumplimiento normativo | Mejora la trazabilidad de controles y facilita la generación de evidencias. |
| Reducción de costes | Corregir un fallo en fases tempranas requiere menos esfuerzo. |
| Mayor calidad | Las prácticas de seguridad también mejoran la estabilidad y el mantenimiento. |
Una estrategia madura también debe incluir un servicio de gestión de vulnerabilidades que permita registrar, priorizar, asignar y corregir los riesgos detectados durante todo el ciclo de vida.
SSDLC vs. SDLC: principales diferencias
El SSDLC y el SDLC comparten la misma estructura general, pero tienen un enfoque diferente.
| Aspecto | SDLC | SSDLC |
| Objetivo principal | Crear software funcional y de calidad. | Crear software funcional, de calidad y seguro. |
| Seguridad | Puede abordarse en las últimas fases. | Se integra desde la planificación. |
| Requisitos | Se centran en negocio, usuarios y tecnología. | Añaden privacidad, seguridad y cumplimiento. |
| Diseño | Define arquitectura y componentes. | Incorpora análisis de amenazas. |
| Desarrollo | Construye las funcionalidades. | Añade codificación segura y revisión de dependencias. |
| Pruebas | Comprueban calidad y funcionamiento. | Incluyen análisis específicos de seguridad. |
| Despliegue | Publica el software en producción. | Revisa configuraciones, permisos y secretos. |
| Mantenimiento | Corrige errores y añade mejoras. | Gestiona vulnerabilidades continuamente. |
Ambos modelos buscan mejorar la calidad, reducir riesgos y organizar el desarrollo. La diferencia principal es que el SSDLC considera la seguridad un requisito transversal y no una actividad aislada.
Su uso resulta especialmente importante cuando el software gestiona datos sensibles, procesa pagos, está conectado a Internet, utiliza numerosos componentes externos o debe cumplir requisitos legales y sectoriales.
Herramientas utilizadas
Las herramientas utilizadas en un SSDLC automatizan controles y ayudan a detectar problemas dentro del flujo habitual de trabajo.
| Herramienta | Qué analiza | Momento de uso |
| SAST | El código fuente sin ejecutar la aplicación. | Durante el desarrollo y antes de integrar cambios. |
| DAST | La aplicación mientras está funcionando. | En entornos de prueba o preproducción. |
| SCA | Bibliotecas, paquetes y componentes externos. | Durante la compilación y la gestión de dependencias. |
| Secret Scanning | Tokens, claves, contraseñas y credenciales expuestas. | En repositorios y pipelines. |
| IaC Scanning | Configuraciones de Terraform, Kubernetes y otras tecnologías. | Antes de desplegar infraestructura. |
| Seguridad en CI/CD | Código, dependencias, contenedores y configuraciones. | De forma automática en cada cambio. |
La selección de herramientas debe adaptarse a la tecnología, la arquitectura y el nivel de riesgo del proyecto. El objetivo no es acumular soluciones, sino integrar controles útiles y gestionar correctamente sus resultados.
SSDLC y DevSecOps: ¿en qué se diferencian?
SSDLC y DevSecOps están relacionados, pero no son equivalentes.
| SSDLC | DevSecOps |
| Define las actividades de seguridad del ciclo de vida. | Integra desarrollo, seguridad y operaciones. |
| Establece qué controles deben aplicarse. | Automatiza cómo y cuándo se aplican. |
| Organiza fases y responsabilidades. | Lleva la seguridad al flujo diario de trabajo. |
| Puede aplicarse en distintos modelos de desarrollo. | Se apoya especialmente en CI/CD y automatización. |
El SSDLC proporciona el marco de seguridad y DevSecOps facilita su ejecución continua. Ambos enfoques se complementan mediante pipelines automatizados, pruebas frecuentes y colaboración entre equipos.
La automatización tiene un papel esencial en esta relación. Una estrategia de integración continua permite analizar cada cambio de código, ejecutar pruebas de seguridad y bloquear versiones que no cumplan los requisitos establecidos antes de que lleguen a producción.
Buenas prácticas para implementar un SSDLC
Para que el proceso funcione, la seguridad debe integrarse en los flujos que el equipo ya utiliza, sin convertirse en una revisión externa y desconectada del desarrollo.
Las prácticas más importantes son:
- Definir requisitos de seguridad desde el inicio.
- Automatizar las pruebas de seguridad.
- Integrar las herramientas en la CI/CD.
- Revisar las dependencias y los componentes de terceros.
- Priorizar las vulnerabilidades según su impacto.
- Asignar responsables y plazos de corrección.
- Evitar credenciales dentro del código.
- Formar a los desarrolladores.
- Impulsar figuras internas como los Security Champions.
Los Security Champions actúan como referentes dentro de los equipos técnicos. Su función es acercar la seguridad al trabajo cotidiano, resolver dudas y fomentar buenas prácticas sin sustituir a los especialistas.
Conclusión
El SDLC organiza todas las fases necesarias para desarrollar, desplegar y mantener software de calidad. El SSDLC conserva esa estructura, pero incorpora seguridad desde la planificación hasta la monitorización.
Esta es la diferencia esencial entre ambos modelos: el SDLC puede tratar la seguridad como una revisión puntual, mientras que el SSDLC la convierte en una responsabilidad continua.
Integrar controles desde las primeras fases permite reducir vulnerabilidades, detectar fallos antes, limitar los costes de corrección y responder mejor a los requisitos actuales de seguridad y cumplimiento.
Por ello, el SSDLC se ha convertido en un enfoque clave para desarrollar aplicaciones más seguras, fiables y preparadas para evolucionar.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.