
Gobierno de la ciberseguridad
Soluciones de ciberseguridad para gobierno: protección de datos sensibles
En un entorno digital cada vez más exigente, las soluciones de ciberseguridad para gobierno se han convertido en un pilar estratégico para proteger la información crítica. No basta con implementar herramientas tecnológicas: es necesario establecer un modelo sólido de gobierno de la ciberseguridad que defina políticas, responsabilidades y controles eficaces.
Este enfoque permite garantizar la confidencialidad, integridad y disponibilidad de los datos sensibles, al tiempo que facilita el cumplimiento normativo en ciberseguridad y refuerza la confianza de ciudadanos, clientes y organismos reguladores.
Qué es el gobierno de seguridad de la información
El gobierno de seguridad de la información forma parte del gobierno corporativo y establece la dirección estratégica para proteger los activos de información.
Su función principal es:
- Alinear la seguridad con los objetivos del negocio
- Integrar la gestión de riesgos en la toma de decisiones
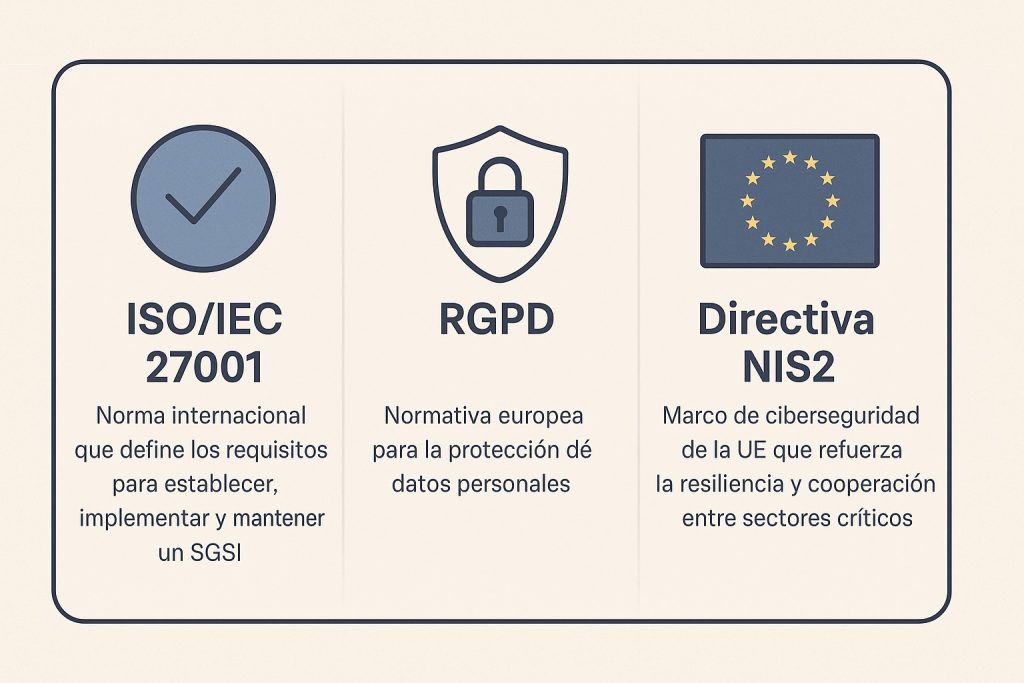
- Garantizar el cumplimiento de normativas como la normativa ISO 27001, la directiva NIS2 o el reglamento DORA
A diferencia de la gestión técnica, el gobierno define el “qué” y el “por qué”, asegurando que la seguridad esté respaldada al más alto nivel organizativo.
Gobernanza vs gestión: diferencias clave
Es habitual confundir gobernanza con gestión operativa. Sin embargo, ambos conceptos cumplen funciones distintas:
- Gobierno de ciberseguridad: define estrategia, políticas, roles y objetivos
- Gestión de seguridad: ejecuta controles, implementa herramientas y responde a incidentes
Por ejemplo, actividades como auditorías técnicas o pruebas de penetración forman parte de la gestión, mientras que la definición del marco estratégico corresponde a la gobernanza.
Comprender esta diferencia es clave para evitar ineficiencias y construir una estructura sólida.
A continuación, se muestra un cuadro comparativo entre ambos conceptos:
| Aspecto | Gobierno de la Seguridad de la Información | Gobierno de la Seguridad Nacional |
| Definición | Dirección estratégica y gestión de riesgos de la seguridad de la información en empresas. | Coordinación de políticas y estructuras para la defensa y seguridad del Estado. |
| Objetivos | Integrar la seguridad en procesos de negocio y cumplir con normativas como ISO 27001 o RGPD. | Proteger la soberanía, mantener la estabilidad y prevenir amenazas internas y externas. |
| Componentes | Políticas, procedimientos, identificación de riesgos y aseguramiento del cumplimiento. | Consejos de seguridad nacional, agencias de defensa y estrategias de prevención y respuesta. |
| Importancia | Permite mitigar riesgos, salvaguardar datos críticos y mantener la confianza de clientes y socios. | Garantiza la estabilidad del país y la protección de sus ciudadanos e intereses vitales. |
Componentes esenciales del gobierno de seguridad
Un modelo eficaz se basa en tres pilares fundamentales:
Políticas
Definen las reglas para proteger la información y asegurar su correcto uso en toda la organización.
Roles y responsabilidades
Incluyen figuras clave como:
- CISO o responsable de seguridad
- Comité de seguridad
- Equipos de cumplimiento
Estas funciones garantizan una supervisión continua y alineada con los objetivos estratégicos.
Controles y auditoría
Mecanismos como auditorías internas, revisiones periódicas o sistemas de seguridad de acceso y auditoría base de datos permiten validar la eficacia del sistema.
Todo ello suele apoyarse en un SGSI (sistema de gestión de seguridad de la información), alineado con estándares internacionales.
Datos sensibles: qué son y por qué protegerlos
Tipos de datos sensibles
Los datos sensibles incluyen información cuyo uso indebido puede generar graves consecuencias:
- Datos personales (salud, creencias, identidad)
- Información financiera
- Propiedad intelectual y secretos empresariales
- Datos de clientes y empleados
Riesgos de una mala protección
Una gestión deficiente puede provocar:
- Sanciones por incumplimiento del Esquema Nacional de Seguridad o RGPD
- Daños reputacionales
- Fraude, robo de identidad o espionaje industrial
- Interrupciones operativas críticas
Cómo la gobernanza protege los datos
Definición clara de responsabilidades
Una buena gobernanza establece quién hace qué dentro de la organización:
- El CISO lidera la estrategia
- TI implementa controles técnicos
- Cumplimiento supervisa normativas
Esto elimina ambigüedades y mejora la eficiencia.
Cumplimiento normativo
El gobierno de seguridad integra marcos regulatorios clave:
- Normativa ISO 27001
- Directiva NIS2
- Reglamento DORA
- Requisitos sectoriales y nacionales
Esto permite mejorar auditorías, reducir riesgos legales y fortalecer la confianza externa.
Gobernanza de datos vs seguridad de datos
Es importante diferenciar:
- Gobernanza de datos vs seguridad de datos: la primera define políticas y uso del dato, mientras que la segunda protege técnicamente la información
Ambas disciplinas deben trabajar de forma conjunta para garantizar una protección integral.
Casos prácticos y recomendaciones
Buenas prácticas en gobierno de ciberseguridad
Algunas acciones clave incluyen:
- Implementar un SGSI alineado con ISO 27001
- Realizar análisis de riesgos periódicos
- Aplicar principios de mínimo privilegio
- Integrar seguridad en proyectos de transformación digital
- Establecer métricas como RTO y RPO
Estas prácticas permiten anticipar amenazas y mejorar la resiliencia organizativa.
Errores comunes que debes evitar
Muchas organizaciones fallan por:
- No definir responsables claros
- No actualizar políticas ni riesgos
- Tratar la seguridad como un tema solo técnico
- No integrar la seguridad en nuevos proyectos
Evitar estos errores es clave para consolidar un modelo sostenible.
Conclusión
Las soluciones de ciberseguridad para gobierno deben ir más allá de la tecnología. Un enfoque basado en el gobierno de la ciberseguridad, apoyado en un SGSI y en una correcta gestión de riesgos, permite proteger los datos sensibles de forma eficaz y sostenible.
Definir políticas claras, asignar responsabilidades y aplicar controles adecuados no solo mejora la seguridad, sino que también garantiza el cumplimiento normativo y refuerza la confianza en la organización.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.