
Gobierno de la ciberseguridad
Reglamento DORA: qué es y cómo refuerza la resiliencia operativa en el sector financiero
La creciente digitalización del sector financiero ha impulsado la innovación, pero también ha incrementado la exposición a ciberataques e incidentes tecnológicos. En este contexto, el reglamento DORA (Digital Operational Resilience Act) se posiciona como una pieza clave para reforzar el gobierno de la ciberseguridad y garantizar la estabilidad del sistema financiero europeo.
Aprobado como el Reglamento (UE) 2022/2554, también conocido como ley de resiliencia operativa digital, establece un marco común para que las organizaciones financieras puedan resistir, responder y recuperarse ante interrupciones tecnológicas.
¿Qué es DORA y a quién aplica?
Si te preguntas qué es DORA, se trata de una normativa europea diseñada para fortalecer la resiliencia operativa digital en el sector financiero.
La normativa DORA aplica a un amplio conjunto de entidades, entre ellas:
- Bancos y entidades de crédito
- Compañías aseguradoras
- Gestoras de fondos
- Plataformas de inversión y trading
- Proveedores tecnológicos críticos (cloud, software, fintech)
Desde enero de 2025, el cumplimiento es obligatorio, convirtiéndose en un pilar fundamental del cumplimiento normativo en ciberseguridad en Europa.
Objetivo del reglamento DORA
El principal objetivo de la ley DORA es asegurar que todas las organizaciones financieras sean capaces de:
- Resistir ciberataques e incidentes TIC
- Responder de forma eficaz ante crisis tecnológicas
- Recuperar rápidamente su operativa (incluyendo métricas como RTO y RPO)
Esto implica integrar la ciberseguridad dentro de la estrategia empresarial, reforzando la gestión de riesgos y el gobierno de TI.
Principales requisitos de la normativa DORA
1. Gestión de riesgos TIC
Las entidades deben implementar un marco sólido de gestión de riesgos que incluya:
- Identificación de activos críticos
- Evaluación continua de riesgos
- Implementación de controles de seguridad
- Integración con sistemas como un SGSI (Sistema de Gestión de Seguridad de la Información)
Este enfoque está alineado con estándares como la norma ISO 27001.
2. Notificación de incidentes
DORA establece un sistema unificado para:
- Registrar y clasificar incidentes
- Notificar eventos graves a las autoridades
- Emitir informes iniciales, intermedios y finales
Este proceso mejora la transparencia y la coordinación ante crisis.
3. Pruebas de resiliencia operativa
Las organizaciones deben realizar pruebas periódicas como:
- Test de penetración
- Análisis de vulnerabilidades
- Simulaciones basadas en escenarios reales
Estas pruebas permiten detectar fallos antes de que sean explotados.
4. Gestión de riesgos de terceros
Uno de los pilares clave del reglamento DORA es el control sobre proveedores TIC:
- Evaluación de proveedores críticos
- Control de la cadena de suministro
- Requisitos contractuales específicos
- Supervisión directa de proveedores clave
Esto es especialmente relevante en entornos cloud y servicios externalizados.
Ámbito de aplicación
La ley de resiliencia operativa digital cubre prácticamente todo el ecosistema financiero europeo:
- Entidades bancarias
- Aseguradoras
- Mercados de valores
- Proveedores de criptoactivos
- Fintech y plataformas digitales
Esto refuerza la seguridad global del sistema financiero.
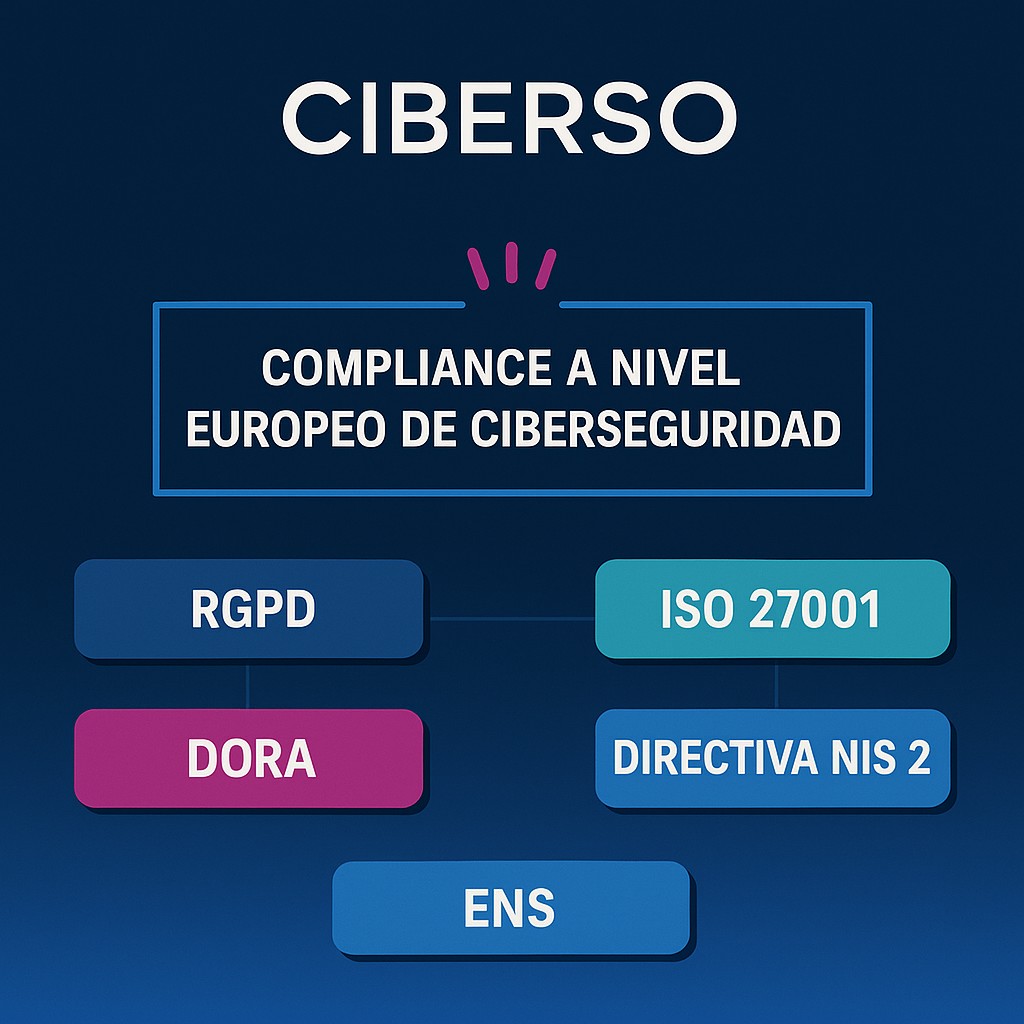
Relación de DORA con otras normativas
El reglamento DORA no actúa de forma aislada, sino que se integra con otros marcos clave:
- RGPD: protección de datos personales y notificación de brechas
- ISO 27001: implementación de un SGSI y controles de seguridad
- Esquema Nacional de Seguridad (ENS): base sólida en gestión de riesgos y continuidad
- Normativa CRA: complementa la regulación en ciberseguridad y productos digitales
Esta sinergia facilita el cumplimiento y fortalece el gobierno de la ciberseguridad.
Sanciones por incumplimiento
El incumplimiento de la normativa DORA puede conllevar:
- Multas de hasta 10 millones de euros o el 5% del volumen de negocio
- Sanciones adicionales del 1% de la facturación en ciertos casos
- Medidas correctivas obligatorias
- Responsabilidad directa de la alta dirección
Estas sanciones buscan garantizar un compromiso real con la ciberseguridad.
Cómo prepararse para cumplir con DORA
Para adaptarse al reglamento DORA, las organizaciones deben:
- Revisar sus políticas de gobierno de la ciberseguridad
- Implementar un SGSI alineado con ISO 27001
- Definir procesos claros de gestión y notificación de incidentes
- Realizar auditorías y pruebas de resiliencia periódicas
- Evaluar proveedores tecnológicos críticos
Además, contar con soluciones de ciberseguridad para gobierno permite automatizar controles, generar evidencias y facilitar auditorías.
DORA como oportunidad estratégica
Más allá de la obligación legal, la ley DORA representa una oportunidad para:
- Mejorar la resiliencia operativa
- Fortalecer la confianza de los clientes
- Optimizar la gestión de riesgos
- Adaptarse a entornos como la ciberseguridad en la Industria 4.0
Las organizaciones que adopten este enfoque estarán mejor preparadas para el futuro digital.
Conclusión
El reglamento DORA marca un antes y un después en la ciberseguridad del sector financiero. Su enfoque integral obliga a las empresas a evolucionar hacia modelos más resilientes, seguros y preparados para responder ante amenazas.
Adaptarse a esta normativa no es solo una cuestión de cumplimiento, sino una decisión estratégica para garantizar la continuidad del negocio en un entorno cada vez más complejo.n Ciberso te ayudamos a evaluar tu nivel de cumplimiento y a implementar las mejores prácticas para afrontar este nuevo desafío regulatorio.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.