
Auditorías de infraestructuras
¿Qué es el Threat Modeling y cuáles son sus beneficios?
¿Qué es el Threat Modeling?
El threat modeling o modelado de amenazas es un proceso estructurado para identificar y abordar posibles amenazas de seguridad en un sistema, aplicación u organización. Consiste en analizar puntos vulnerables, evaluar riesgos y diseñar estrategias de mitigación. Este enfoque proactivo permite comprender, gestionar y reducir el impacto de riesgos antes de que puedan ser explotados.
Integrar el threat modeling desde las etapas iniciales del desarrollo seguro contribuye a:
- Detectar vulnerabilidades temprano
- Optimizar costos de corrección
- Mejorar la postura de seguridad global
Integrar el Threat Modeling desde las primeras fases del SSDLC reduce el coste de remediación, mejora la resiliencia y facilita el cumplimiento de marcos como NIS2, Cyber Resilience Act (CRA), ISO/IEC 27001, ISO/IEC 27034 y el NIST Secure Software Development Framework (SSDF).
Para más información sobre servicios orientados a modelado de amenazas, puedes visitar Threat modeling.
Definición y objetivos
Su objetivo no es únicamente detectar vulnerabilidades, sino comprender cómo podría actuar un atacante, qué activos son críticos, cuáles son las fronteras de confianza (trust boundaries) y qué controles deben implantarse antes del despliegue, mediante:
- Identificación: recoger posibles amenazas, vulnerabilidades y vectores de ataque.
- Evaluación: valorar la probabilidad de cada amenaza y su impacto potencial.
- Mitigación: diseñar contramedidas que reduzcan o eliminen los riesgos detectados.
La identificación se apoya en técnicas como diagramas de flujo de datos DFD y árboles de ataque, que facilitan visualizar el sistema. Una vez mapeadas las amenazas, se asigna un nivel de riesgo según criterios de negocio y seguridad.
Importancia en el ciclo de desarrollo seguro
Implementar threat modeling dentro de la metodología de desarrollo seguro SSDLC aporta ventajas:
- Prevención de fallos críticos en producción
- Decisiones informadas sobre inversión en controles de seguridad
- Mejor alineación con requisitos de cumplimiento normativo
Al anticipar ataques, se minimizan los parches urgentes y se reduce la exposición. Este enfoque complementa otras prácticas de auditoría de infraestructura y pentesting.
Tipos y enfoques comunes
Existen distintos estilos de threat modeling según el alcance y la fase del proyecto:
- Modelado centrado en la aplicación: se enfoca en flujos de datos y componentes de software.
- Modelado de infraestructura: analiza redes, servidores y dispositivos.
- Modelado de procesos de negocio: prioriza activos críticos y funciones organizacionales.
Cada enfoque utiliza herramientas específicas como diagramas DFD para aplicaciones o mapas de redes para infraestructuras. Combinar varios enfoques refuerza la cobertura de amenazas.
Metodologías y herramientas populares
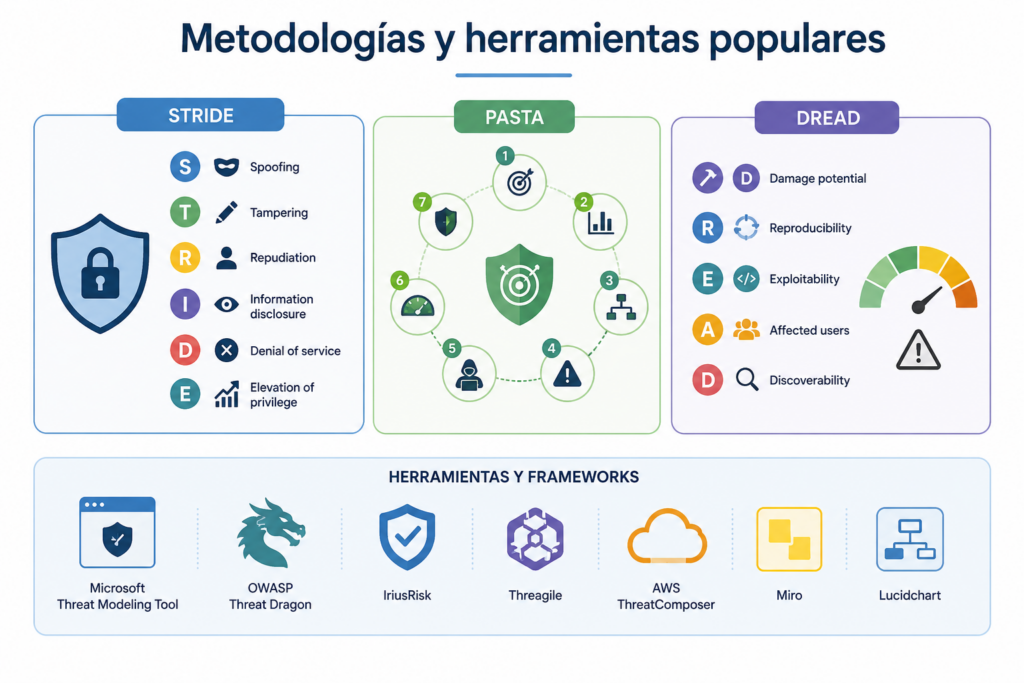
Hay diversas metodologías de threat modeling adaptadas a distintos casos de uso. A continuación, se describen las más empleadas:
STRIDE
STRIDE es un acrónimo que define seis categorías de amenazas:
- Spoofing o suplantación identidad
- Tampering o manipulación de información
- Repudiation o negación de acciones (repudio)
- Information disclosure o divulgación de información (ej. filtración de datos sensibles)
- Denial of service o denegación de servicio
- Elevation of privilege o escalado de privilegios
Al evaluar cada categoría sobre componentes y flujos de información se detectan debilidades específicas. Es particularmente útil en entornos de desarrollo de software.
PASTA
PASTA (Process for Attack Simulation and Threat Analysis) es un enfoque de siete etapas orientado a riesgos de negocio:
- Definición del contexto
- Análisis de los objetivos del negocio
- Modelado técnico
- Identificación de amenazas
- Simulación de ataque
- Evaluación de riesgos
- Definición de controles de mitigación
Este modelo aporta trazabilidad entre amenazas técnicas y metas empresariales, facilitando la priorización de acciones.
DREAD
DREAD cuantifica el riesgo según cinco factores:
- Damage potential (daño potencial)
- Reproducibility (reproducibilidad)
- Exploitability (facilidad de explotación)
- Affected users (usuarios afectados)
- Discoverability (detectabilidad)
Asignar puntuaciones a cada factor genera un índice de riesgo que ayuda a priorizar mitigaciones. Es especialmente útil durante ejercicios de pentesting y revisiones de seguridad para priorizar los riesgos identificados.
Aunque STRIDE, PASTA y DREAD continúan siendo referencias ampliamente utilizadas, de forma complementaria otras metodologías resultan especialmente útiles para el análisis de privacidad (LINDUNN) y para la gestión del riesgo organizacional (OCTAVE).
Herramientas y freameworks
Microsoft Threat Modeling Tool, OWASP Threat Dragon, IriusRisk, Threagile, AWS ThreatComposer, Miro, Lucidchart son herramientas open-source que permiten documentar modelos, automatizar análisis y mantenerlos vivos durante el ciclo de vida del software.
Factores clave para un threat modeling efectivo
Para maximizar el valor del modelado de amenazas es fundamental considerar estos aspectos:
Incluir a todos los actores relevantes desde el inicio
Reunir a desarrolladores, arquitectos, responsables de negocio y equipos de operaciones garantiza una visión completa. Cada actor aporta conocimiento de flujos, requerimientos y posibles usos no contemplados.
Documentar amenazas de forma estructurada
Un repositorio con plantillas y tablas facilita el seguimiento y la revisión. Se recomienda registrar:
- Descripción de la amenaza
- Componente afectado
- Nivel de riesgo
- Medidas de defensa propuestas
Revisar y actualizar modelos periódicamente
Los sistemas y amenazas evolucionan. Es clave programar revisiones al menos trimestrales o tras cambios significativos en el diseño. Así se incorpora:
- Actualización de diagramas
- Nuevas categorías de ataque
- Cambios en el entorno regulatorio
Beneficios para la organización
Adoptar el threat modeling aporta ventajas tangibles en términos de seguridad, coste y cumplimiento.
Identificación temprana de amenazas
Detectar riesgos en fases iniciales disminuye la probabilidad de incidentes en producción. Esto protege la reputación y la confianza de clientes y partes interesadas.
Reducción de costos por mitigación
Diversos estudios, como los publicados por IBM Systems Science Institute y posteriormente actualizados por NIST, muestran que corregir defectos de seguridad durante las fases tempranas del SDLC resulta significativamente menos costoso que hacerlo una vez el sistema está en producción. Además, se evitan pérdidas operativas y multas por incumplimiento.
Mejora de la postura de seguridad
El análisis sistemático de amenazas fortalece controles, procesos y políticas. A nivel organizativo, se fomenta una cultura de prevención y resiliencia en ciberseguridad
Proceso de threat modeling
| Etapa | Actividad | Herramientas y técnicas |
|---|---|---|
| 1 Identificación | Mapear flujos y activos | Diagramas DFD, Attack Trees |
| 2 Evaluación | Puntuación de riesgos | STRIDE, DREAD |
| 3 Mitigación | Diseñar controles | Checklist de seguridad, políticas de acceso |
| 4 Revisión | Actualizar modelo | Auditoría de infraestructura, pruebas de penetración |
Conclusión
El threat modeling es una práctica esencial para anticipar amenazas y diseñar sistemas más seguros. Su implementación sistemática permite identificar riesgos, evaluarlos y mitigarlos de manera rentable. Metodologías como STRIDE, PASTA y DREAD, junto con técnicas como diagramas DFD y Attack Trees, facilitan un análisis exhaustivo.
Incorporar el threat modeling desde las primeras fases del desarrollo y revisarlo de manera periódica fortalece significativamente la postura de seguridad y evita costes de corrección posteriores. Si tu organización quiere elevar su nivel de protección, integrar esta práctica dentro del ciclo de vida de sus proyectos es un paso decisivo.
Para más información o para evaluar cómo aplicarlo en tu empresa, puedes ponerte en contacto con nosotros.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.