
Gobierno de la ciberseguridad
Normativa CRA: cómo preparar tu empresa para la nueva regulación de ciberseguridad
La normativa CRA (Cyber Resilience Act) representa un cambio clave en el panorama europeo de la ciberseguridad. Este nuevo reglamento introduce requisitos obligatorios para todos los productos con elementos digitales, reforzando el gobierno de la ciberseguridad y elevando los estándares de protección en toda la Unión Europea.
Prepararse a tiempo no solo es una cuestión de cumplimiento, sino también una oportunidad estratégica para mejorar la resiliencia y la confianza en el mercado.
Qué es la normativa CRA
La CRA normativa europea, oficialmente Reglamento (UE) 2024/2847, establece requisitos horizontales de ciberseguridad para productos digitales, incluyendo software y hardware.
Su objetivo es garantizar que los productos:
- Sean seguros desde su diseño (security by design)
- Mantengan un nivel adecuado de protección durante todo su ciclo de vida
- Incluyan mecanismos de gestión de vulnerabilidades
La CRA ciberseguridad obliga a fabricantes y proveedores a asumir responsabilidad directa sobre la seguridad de sus productos, reforzando así el cumplimiento normativo en ciberseguridad.
Qué productos están afectados por la CRA
La CRA Europa se aplica a todos los productos con elementos digitales que se conectan a redes o a otros dispositivos.
Esto incluye:
- Software comercial y aplicaciones
- Dispositivos IoT
- Equipos tecnológicos con conectividad
- Soluciones digitales en entornos de industria 4.0
Quedan excluidos algunos casos específicos como ciertos productos regulados (sanitarios, automoción, aviación) o software open source bajo determinadas condiciones.
A quién afecta la norma CRA
El alcance de la norma CRA es amplio e impacta a todo el ecosistema digital:
- Fabricantes que comercializan en la UE
- Desarrolladores de software
- Importadores y distribuidores
- Proveedores de servicios digitales (SaaS, cloud)
Esto implica que tanto empresas europeas como internacionales deberán adaptarse para operar en el mercado europeo.
Principales obligaciones de la normativa CRA
Para fabricantes
Los fabricantes son los principales responsables dentro de la CRA normativa y deben:
- Integrar la seguridad desde el diseño del producto
- Realizar procesos de gestión de riesgos
- Garantizar soporte mínimo de 5 años
- Proporcionar actualizaciones de seguridad continuas
- Notificar vulnerabilidades a organismos como CSIRT
- Elaborar documentación técnica y declaración de conformidad
- Obtener el marcado CE
Estas obligaciones pueden apoyarse en estándares como la normativa ISO 27001 o en un SGSI (sistema de gestión de seguridad de la información).
Para importadores y distribuidores
Deben:
- Verificar que los productos cumplen la CRA
- Informar sobre riesgos detectados
- Colaborar en la retirada de productos inseguros
Para software open source
Los responsables deben:
- Definir políticas de ciberseguridad
- Colaborar con autoridades
- Adoptar certificaciones voluntarias
Por qué es importante cumplir con la CRA
Adaptarse a la normativa CRA no solo evita sanciones, sino que aporta ventajas competitivas:
- Reducción del riesgo de ciberataques
- Mejora de la confianza del mercado
- Refuerzo del posicionamiento competitivo
- Impulso a la innovación segura
- Cumplimiento con marcos como la directiva NIS2 o el reglamento DORA
Además, facilita la integración dentro de estrategias de soluciones de ciberseguridad para gobierno y entornos regulados.
Para cumplir con la CRA ciberseguridad, se recomienda:
- Implementar un SGSI alineado con ISO 27001
- Definir procesos de gestión de vulnerabilidades
- Establecer métricas como RTO y RPO
- Integrar seguridad en el ciclo de desarrollo (DevSecOps)
- Revisar proveedores y cadena de suministro
Estas acciones permiten construir una base sólida de gobierno de la ciberseguridad.
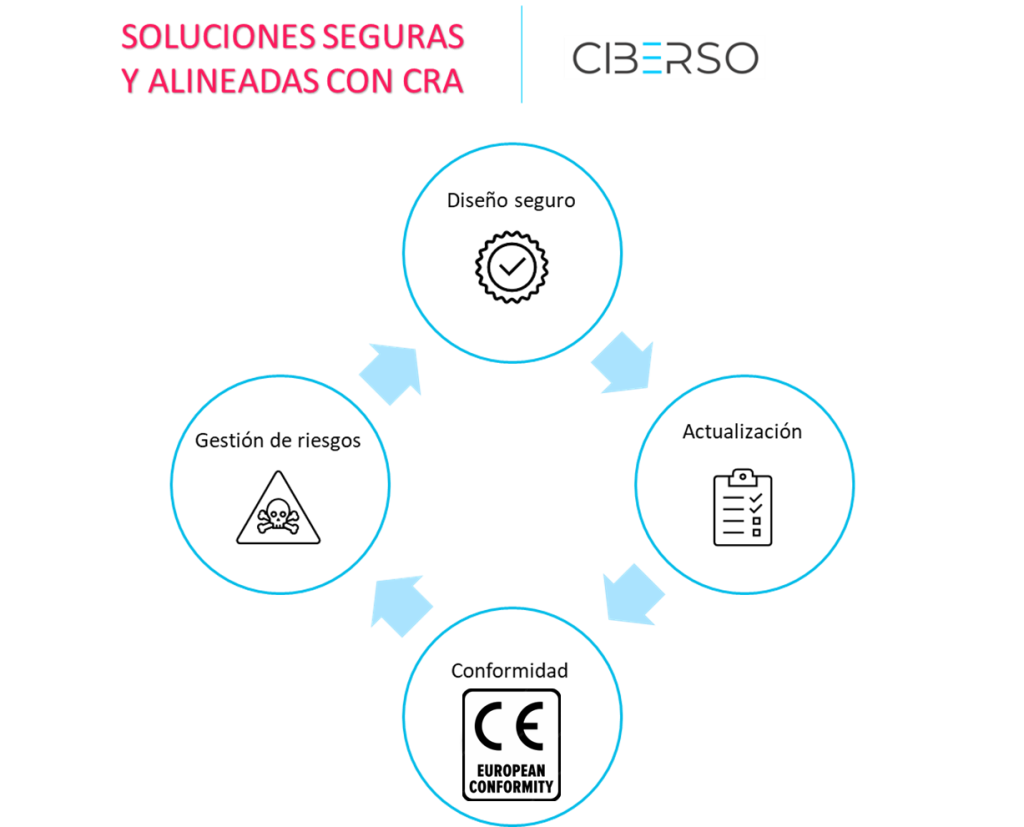
¿Te preocupan las nuevas obligaciones de la CRA? ¡No te quedes atrás!
¿Fabricas, desarrollas o comercializas productos digitales? Adáptate ya y convierte la ciberseguridad en tu mejor argumento de venta.
- Implanta una metodología de desarrollo seguro.
- Establece procedimientos para la gestión de vulnerabilidades.
- Pon a prueba tus productos realizando un análisis de seguridad.
- Analiza los riesgos de tus productos con una metodología reconocida.
- Forma y protege a tu equipo.
Descubre nuestras soluciones u aporta valor añadido a tus clientes ofreciendo garantías de seguridad en tus productos.
Contacta hoy y anticipa tu cumplimiento. La confianza digital será la clave de tu crecimiento en Europa


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.