
Noticias
España en el punto de mira: NoName057(16) y Server Killers se atribuyen una campaña DDoS coordinada contra portales institucionales
Entre el 16 y 17 de febrero de 2026, España ha sufrido una campaña ‘hacktivista’ de ataques de denegación de servicio (DDoS) que ha puesto en jaque a las principales instituciones del Estado. Bajo el hastag #OpSpain, esta ofensiva no busca el beneficio económico, sino el impacto político y mediático, afectando a portales críticos como La Moncloa, el Ministerio de Hacienda, Economía, Interior y Transportes.
¿Qué es un ‘hacktivista’?
Al contrario de los ciberdelincuentes, los ‘hacktivistas’ están impulsados por ideologías políticas, sociales o ambientales. Lo que buscan es llamar la atención sobre lo que perciben como injusticias, protestas, promover cambios o sobre causas específicas. Los hacktivistas no quieren un beneficio económico, lo que les interesa es influir en la opinión pública o en las políticas de organizaciones y gobiernos.
Los métodos que utilizan son para buscar vulnerabilidades o para buscar transmitir un mensaje directo. Usan ataques similares a los ciberdelincuentes, como ataques DDoS, defacement de sitios web o filtración de datos.
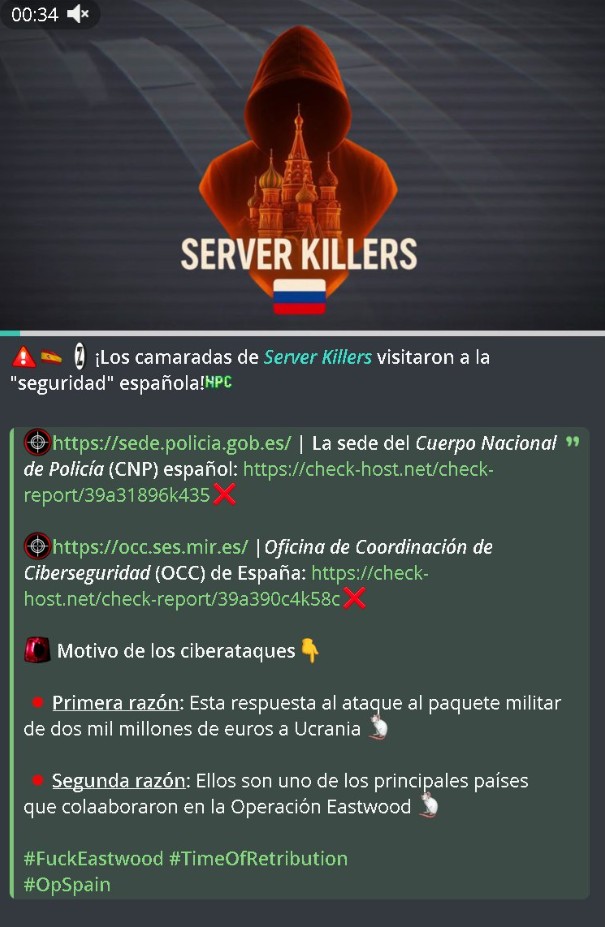
Server Killers
Server Killers encaja en el perfil de grupo ‘hacktivista’ prorruso orientado casi exclusivamente a DDoS: campañas de interrupción y reivindicación pública, con fuerte presencia en canales de mensajería como Telegram y el mismo lenguaje visual de “tumba el sitio, captura, publica, pasa al siguiente”. Medios especializados y reportes de ataques anteriores lo han citado en oleadas similares, especialmente dentro del circuito de ataques de motivación geopolítica.
NoName057(16)
NoName057(16) es un actor prorruso especializado en campañas DDoS: no busca persistencia ni intrusión silenciosa, sino interrupción visible y propaganda medible (listas de objetivos, “antes/después”, y reivindicación constante).
Su pieza diferencial es DDoSia, una plataforma/cliente que moviliza a participantes (voluntarios o simpatizantes) para ejecutar ataques coordinados, con un enfoque de gamificación e incentivos: se ha documentado la posibilidad de recompensas en criptomoneda ligada a contribución, y un funcionamiento pensado para que gente con poca pericia técnica pueda “sumar potencia” al ataque.
Además, este grupo sufrió un duro golpe, en julio de 2025 hubo una operación internacional coordinada por Europol y Eurojust contra esta red (operación “Eastwood”), y el propio relato de esta campaña menciona esa presión policial como parte de su narrativa de represalia.
Qué se está atacando
La última configuración difundida para DDoSia concentra los objetivos en instituciones autonómicas, parlamentos regionales, organismos estatales y empresas estratégicas españolas. Los dominios incluidos son:
- Diputació de Lleida – www.diputaciolleida.cat
- Junta General del Principado de Asturias (JGPA) – www.jgpa.es
- Ministerio de Hacienda – www.hacienda.gob.es
- Gobierno Vasco – www.euskadi.eus
- Asamblea de Madrid – www.asambleamadrid.es
- Parlamento de Andalucía – www.parlamentodeandalucia.es
- Bolsas y Mercados Españoles (BME) – www.bolsasymercados.es
- Generalitat Valenciana – www.gva.es
- Parlament de Catalunya – www.parlament.cat
- Talgo – www.talgo.com
- Ayuntamiento de Murcia – web.murcia.es
- Ministerio de Economía, Comercio y Empresa – portal.mineco.gob.es
- Xunta de Galicia – www.xunta.gal
- Parlamento de Galicia – www.parlamentodegalicia.es
- ENAIRE – www.enaire.es
- Diputación de Valladolid (comunicación) – comunicacion.diputaciondevalladolid.es
- Gobierno del Principado de Asturias – www.asturias.es
- Ayuntamiento de Palma – www.palma.es
- Atresmedia – www.atresmedia.com
- Junta de Andalucía – www.juntadeandalucia.es
Fuente: https://social.circl.lu/@NoName57Bot/116089887619168426
Conclusión: Una amenaza en constante rotación
A pesar de que redes como estas sufrieron un duro golpe en julio de 2025 con la Operación “Eastwood” liderada por Europol y Eurojust, la actual ofensiva #OpSpain demuestra que estos grupos utilizan la presión policial como combustible para sus narrativas de represalia.
Mientras sigan existiendo tensiones geopolíticas, infraestructuras españolas desde ministerios hasta gobiernos autonómicos y empresas estratégicas como Talgo o la BME continuaran en el radar de estas “oleadas” de sabotaje digital. En este escenario la ciberseguridad ya no es solo un reto técnico, sino una pieza fundamental de la soberanía y la estabilidad nacional frente a un hacktivismo que no busca dinero, sino una interrupción visible y constante.
Contacte con Ciberso para sabes más sobre estrategias de ciberseguridad y su implementación.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.