
Devsecops
Desarrollo ágil y seguro con DevSecOps
El desarrollo de software actual exige rapidez. Las empresas necesitan lanzar nuevas funcionalidades, actualizar aplicaciones y responder al mercado en menos tiempo.
Pero esa velocidad no puede lograrse a costa de la seguridad.
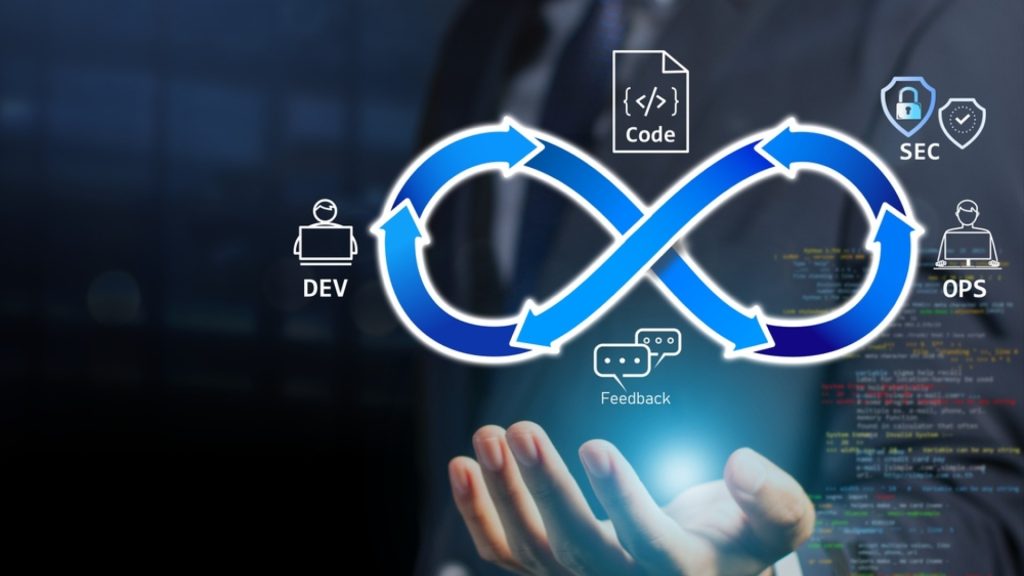
Cuando los controles de seguridad se dejan para el final, los problemas aparecen tarde, las correcciones son más caras y los despliegues pueden retrasarse. Por eso cada vez más organizaciones apuestan por DevSecOps: una forma de trabajar que integra la seguridad desde el inicio del desarrollo y la mantiene durante todo el ciclo de vida del software.
DevSecOps permite desarrollar de forma ágil, pero también segura.
DevSecOps y desarrollo de software seguro
El desarrollo de software seguro consiste en crear aplicaciones teniendo en cuenta la seguridad desde el diseño hasta la puesta en producción.
Esto incluye definir requisitos de seguridad, revisar el código, analizar dependencias, detectar secretos expuestos, probar la seguridad de la aplicación y monitorizar el software una vez desplegado.
Para hacerlo de forma ordenada, muchas empresas integran estas prácticas dentro de un modelo SSDLC, que ayuda a incorporar la seguridad en todo el ciclo de vida del desarrollo.
Beneficios de aplicar DevSecOps
Más agilidad sin perder seguridad
Antes, muchas pruebas de seguridad se realizaban al final del proyecto. Esto provocaba retrasos si se encontraba una vulnerabilidad importante justo antes del despliegue.
Con DevSecOps, la seguridad se integra desde las primeras fases. Así, los errores se detectan antes y se corrigen cuando todavía son más fáciles y baratos de solucionar.
Esto permite mantener un ritmo ágil sin comprometer la seguridad.
Menos costes de corrección
Cuanto más tarde se detecta un problema de seguridad, más caro suele ser corregirlo.
Si una vulnerabilidad se descubre cuando la aplicación ya está en producción, puede implicar paradas, urgencias, revisiones completas, impacto reputacional o incluso sanciones.
Por eso es importante contar con un servicio de gestión de vulnerabilidades que permita identificar, priorizar y corregir riesgos de forma continua.
Mejor colaboración entre equipos
DevSecOps rompe la separación tradicional entre desarrollo, operaciones y seguridad.
En lugar de que cada equipo trabaje por separado, todos comparten un objetivo común: entregar software rápido, estable y seguro.
La seguridad deja de ser “el problema del equipo de ciberseguridad” y pasa a ser una responsabilidad compartida.
Un programa de Security Champions ayuda precisamente a impulsar esta cultura dentro de los equipos técnicos, creando referentes de seguridad cercanos al desarrollo.
Automatización DevSecOps
La automatización DevSecOps es una de las claves para que la seguridad funcione en entornos ágiles.
No se puede revisar manualmente cada cambio de código, cada dependencia, cada imagen o cada configuración si los equipos despliegan de forma frecuente.
Por eso, los controles deben integrarse en los pipelines de integración continua, permitiendo detectar problemas antes de que lleguen a producción.
Algunos ejemplos son:
- Análisis estático de código.
- Análisis dinámico de aplicaciones.
- Revisión de dependencias open source.
- Escaneo de imágenes Docker.
- Detección de secretos.
- Análisis de Infrastructure as Code.
- Validación de configuraciones cloud.
- Bloqueo automático de vulnerabilidades críticas.
Implementación de prácticas DevSecOps para asegurar el ciclo de desarrollo continuo
La implementación de prácticas DevSecOps para asegurar el ciclo de desarrollo continuo debe hacerse de forma ordenada.
No se trata de instalar muchas herramientas a la vez, sino de construir un modelo adaptado a la realidad de cada empresa.
Un buen proceso puede incluir estas fases:
| Fase | Objetivo |
| Evaluación inicial | Conocer cómo se desarrolla, despliega y protege el software actualmente |
| Definición de controles | Decidir qué controles de seguridad se necesitan en cada fase |
| Automatización | Integrar herramientas de seguridad en los pipelines |
| Priorización de riesgos | Diferenciar vulnerabilidades críticas de hallazgos menores |
| Formación | Capacitar a los equipos técnicos |
| Gobierno | Medir, revisar y mejorar el modelo de forma continua |
Consultoría DevSecOps: cómo puede ayudar a tu empresa
Una consultoría DevSecOps ayuda a las organizaciones a saber por dónde empezar, qué controles aplicar y cómo integrar la seguridad sin frenar a los equipos de desarrollo.
No todas las empresas tienen el mismo nivel de madurez. Algunas necesitan empezar por revisar sus pipelines. Otras deben ordenar sus herramientas, automatizar controles, formar a sus equipos o definir un modelo completo de gobierno.
Una consultoría especializada puede ayudar a:
- Evaluar el ciclo de vida de desarrollo actual.
- Identificar riesgos y puntos de mejora.
- Definir una hoja de ruta DevSecOps.
- Seleccionar herramientas adecuadas.
- Integrar controles en CI/CD.
- Establecer criterios de aceptación de riesgos.
- Formar a equipos de desarrollo, seguridad y operaciones.
- Medir la evolución del modelo.
El servicio DevSecOps de Ciberso
En Ciberso ayudamos a las organizaciones a desarrollar software de forma más segura, sin perder agilidad.
Nuestro servicio de DevSecOps combina experiencia en ciberseguridad, desarrollo, automatización, auditoría y gobierno para acompañar a las empresas durante todo el ciclo de vida del software.
Estas son algunas de nuestras capacidades principales.
Evaluación e implantación S-SDLC
Analizamos el ciclo de vida de desarrollo de software actual de la organización para identificar dónde se puede integrar mejor la seguridad.
Esto permite conocer cómo se desarrollan las aplicaciones, qué controles existen actualmente, qué herramientas se utilizan, qué riesgos no están cubiertos y qué mejoras se pueden aplicar.
A partir de este análisis, definimos un modelo de desarrollo seguro adaptado a cada empresa.
Gobierno y soporte DevSecOps
DevSecOps no termina al implantar herramientas. También requiere seguimiento, soporte y mejora continua.
Desde Ciberso ayudamos a definir un modelo de gobierno para que las prácticas de seguridad se mantengan en el tiempo.
Esto incluye supervisión de controles, gestión de vulnerabilidades, revisión de resultados, priorización de riesgos, soporte a equipos técnicos, mejora continua de pipelines y definición de indicadores.
Asesoramiento tecnológico
Existen muchas herramientas de seguridad para entornos DevSecOps, pero no todas encajan igual en cada organización.
Ciberso analiza el entorno técnico, las necesidades del negocio y la criticidad de las aplicaciones para recomendar las soluciones más adecuadas.
Podemos asesorar en herramientas de SAST, DAST, IAST, SCA/OSA, escaneo de contenedores, detección de secretos, seguridad cloud, seguridad en APIs y análisis de infraestructura como código.
Auditorías de ciberseguridad
Las auditorías permiten detectar vulnerabilidades que pueden no aparecer en los controles automáticos.
En Ciberso realizamos diferentes tipos de análisis para evaluar la seguridad de aplicaciones, APIs, infraestructuras y entornos cloud.
Estas auditorías ayudan a detectar brechas de seguridad, medir el impacto real de una vulnerabilidad, priorizar correcciones, validar controles existentes y reforzar la seguridad antes de producción.
Formación y concienciación en DevSecOps
Para que DevSecOps funcione, los equipos deben entender qué riesgos existen y cómo prevenirlos.
Por eso, la formación es una parte fundamental del proceso.
Ciberso ofrece formación para ayudar a los equipos a comprender los principios de DevSecOps, aplicar buenas prácticas de desarrollo seguro, usar correctamente herramientas de seguridad, interpretar resultados de análisis y reducir falsos positivos.
Seguridad en entornos cloud
Muchas aplicaciones actuales se desarrollan y despliegan en la nube.
Por eso, las prácticas DevSecOps también deben aplicarse a entornos cloud, contenedores, Kubernetes, infraestructura como código y servicios gestionados.
Ciberso ayuda a proteger estos entornos mediante revisión de configuraciones cloud, análisis de permisos, seguridad en contenedores, revisión de despliegues Kubernetes, control de secretos e integración de controles cloud en pipelines.
Cómo empezar con DevSecOps
Para empezar con DevSecOps no es necesario cambiarlo todo de golpe.
Lo recomendable es avanzar por fases:
- Revisar cómo se desarrolla y despliega actualmente.
- Identificar los principales riesgos.
- Definir controles mínimos de seguridad.
- Automatizar los controles más importantes.
- Formar a los equipos.
- Medir resultados.
- Mejorar el modelo de forma continua.
Conclusión
DevSecOps permite unir agilidad y seguridad en el desarrollo de software.
Gracias a la automatización, la colaboración entre equipos y la integración de controles desde el inicio, las empresas pueden reducir riesgos, ahorrar costes y desplegar aplicaciones más seguras.
La clave está en entender que la seguridad no debe llegar al final del proyecto. Debe formar parte de todo el ciclo de vida del software.
En Ciberso ayudamos a las organizaciones a implantar modelos DevSecOps adaptados a su realidad, con servicios de consultoría, automatización, auditoría, formación y soporte continuo.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.