
Auditorías, aplicaciones y software
¿Qué es IAM y por qué impulsa la seguridad corporativa?
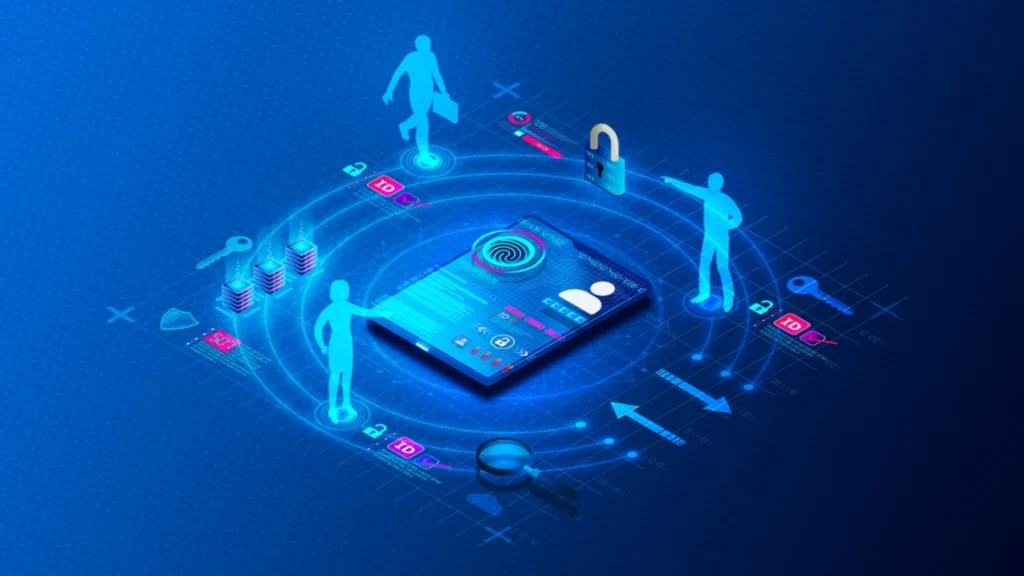
En un mundo digital donde las amenazas evolucionan constantemente, comprender qué es IAM resulta esencial para proteger los datos y sistemas corporativos. IAM, o Gestión de Identidad y Acceso, es la base sobre la cual las empresas controlan quién accede a qué recursos y bajo qué condiciones. A través de políticas, procesos y tecnologías especializadas, IAM garantiza que únicamente las personas o sistemas autorizados interactúen con la información crítica.
En este artículo encontrarás una guía completa sobre los componentes, beneficios, funcionalidades y retos de IAM, así como ejemplos prácticos y recomendaciones para integrarlo en tu organización.
¿Qué es la gestión de identidades y accesos (IAM)?
Definición y propósito de IAM
La gestión de identidades y accesos (IAM) es un marco de políticas, procesos y tecnologías que permite a las organizaciones administrar identidades digitales y controlar el acceso de los usuarios a sus recursos. Su propósito fundamental es asegurar que las personas adecuadas tengan el nivel de acceso correcto en el momento oportuno.
Esta disciplina abarca desde la creación y eliminación de cuentas hasta la supervisión continua de permisos, reduciendo riesgos de seguridad y asegurando el cumplimiento de regulaciones.
Implementar una solución IAM moderna facilita:
- La automatización de tareas administrativas.
- La integración de entornos on-premise y en la nube.
- La mejora de la experiencia de usuario mediante Single Sign-On (SSO).
Componentes principales de una solución IAM
Una plataforma IAM típica integra varios módulos que trabajan de forma coordinada:
| Componente | Función | Ejemplo |
| Administración de Identidades | Creación, actualización y baja de cuentas | Alta de empleado en Active Directory |
| Autenticación | Verificación de credenciales | Autenticación multifactor (MFA) |
| Autorización | Asignación de permisos según rol o contexto | Políticas RBAC o ABAC |
| Auditoría y Monitoreo | Registro y análisis de eventos de acceso | Informes de auditoría para cumplimiento |
| Gestión del ciclo de vida | Control de altas, bajas y cambios de rol | Provisionamiento automatizado |
En Ciberso diseñamos e integramos cada uno de estos componentes adaptados al nivel de madurez digital de tu empresa. Conecta con nuestro equipo de soluciones IAM para una evaluación personalizada.
Diferencias entre identidad, autenticación y autorización
Es común confundir estos conceptos, pero su distinción es clave para una estrategia robusta:
- Identidad: conjunto de atributos que definen a un usuario (nombre, rol, departamento).
- Autenticación: proceso que confirma que quien solicita acceso es quien dice ser (contraseña, token, biometría).
- Autorización: determinación de a qué recursos y acciones tiene permiso esa identidad tras autenticarse.
Un ejemplo práctico es el uso de autenticación multifactor (MFA) para validar la identidad y, posteriormente, aplicar una política de roles para autorizar la operación.
Beneficios clave de implementar IAM en una organización
Control centralizado del acceso a recursos
Con IAM, todas las decisiones de acceso se gestionan desde un único panel de control. Esto evita la dispersión de permisos y permite definir políticas unificadas. Además, se simplifica la administración de usuarios en entornos híbridos y multinube. La centralización facilita la visibilidad de quién accede a qué y cuándo, mejorando la gobernanza de la información.
Reducción del riesgo de accesos indebidos
Al implementar tecnologías como MFA, SSO y PAM (gestión de accesos privilegiados), se elevan las barreras contra ataques de suplantación y credenciales comprometidas. Las alertas en tiempo real y la segmentación de privilegios limitan el alcance de usuarios maliciosos. Según estudios de ciberseguridad, las empresas con IAM maduro experimentan hasta un 70 % menos incidentes de acceso no autorizado.
Mejora del cumplimiento normativo
Regulaciones como GDPR, ISO 27001 o PCI-DSS exigen controles estrictos de acceso y auditoría. Una solución IAM documenta cada acción del usuario y genera informes automáticos para auditorías. Esto facilita las revisiones de cumplimiento y reduce riesgos de sanciones. Nuestro servicio de consultoría de cumplimiento integra IAM para cubrir todos los requerimientos legales.
Funcionalidades esenciales de una solución IAM moderna
Single Sign-On (SSO) y autenticación multifactor (MFA)
SSO permite a los usuarios acceder a múltiples aplicaciones con una sola autenticación, mejorando la experiencia y eliminando la fatiga de contraseñas. Por su parte, MFA añade capas de seguridad al solicitar factores adicionales (SMS, aplicaciones de autenticación, biometría). Combinadas, SSO y MFA ofrecen un equilibrio entre usabilidad y protección.
Gestión del ciclo de vida de usuarios
Este módulo automatiza las altas, suspensiones y bajas de usuarios según eventos de recursos humanos o cambios de rol. Permite:
- Asignar permisos por roles predefinidos.
- Ajustar automáticamente el acceso cuando cambian responsabilidades.
- Eliminar cuentas inactivas para reducir la superficie de ataque.
La gestión proactiva del ciclo de vida fortalece la postura de seguridad y agiliza la incorporación de nuevos empleados.
Auditoría y monitoreo de accesos
Registrar cada intento de acceso, exitoso o fallido, es clave para detectar patrones anómalos. Las alertas en tiempo real pueden disparar bloqueos automáticos o notificaciones al equipo de seguridad. Además, los informes históricos facilitan el análisis forense tras un incidente.
IAM como pilar de la estrategia de Zero Trust
Validación continua de identidades
En un modelo Zero Trust, nunca se asume confiabilidad. Cada solicitud de acceso se valida en tiempo real, considerando factores como ubicación, dispositivo o comportamiento del usuario. IAM proporciona el motor de autenticación y autorización continua, adaptando los permisos de forma dinámica. Esto evita movimientos laterales tras una brecha de seguridad.
Segmentación de privilegios basada en contexto
No basta con asignar roles fijos. Las políticas de acceso basadas en atributos (ABAC) permiten segmentar privilegios según riesgo, criticidad y entorno. Por ejemplo, un empleado puede acceder a un informe financiero solo desde la oficina y en horarios autorizados. Esta granularidad refuerza la defensa frente a ataques internos y externos.
Integración con otras herramientas de seguridad
IAM se conecta con plataformas de seguridad como DLP, SIEM o CASB para compartir información en tiempo real. Esta sinergia multiplica la eficacia de la estrategia global de ciberseguridad. Ciberso ofrece integraciones a medida para que tu IAM colabore con soluciones de protección en la nube y detección de amenazas.
Ciclo de vida de una identidad en IAM

![]() Conclusión
En resumen, comprender qué es IAM es fundamental para fortalecer la seguridad corporativa y asegurar el acceso a tus recursos. IAM no solo protege datos críticos, sino que también mejora la productividad y facilita el cumplimiento normativo. Tecnologías como SSO, MFA, PAM e IGA, integradas en un enfoque Zero Trust, ofrecen un nivel de defensa dinámico y adaptado a cada contexto.
Si deseas diseñar, integrar o mantener una solución IAM que responda a las necesidades de tu organización, contacta con el equipo de Ciberso. Te ayudaremos a elevar tu madurez digital y a proteger tu entorno corporativo de manera rentable y escalable.


Publicaciones Relacionadas
Solicita más información
Si necesitas contactar con nosotros puedes rellenar formulario a continuación. Nos pondremos en contacto contigo lo antes posible.